Table of Contents
ทุกวันนี้องค์กรของคุณป้องกันข้อมูลรั่วไหลจากมือถือของพนักงานได้จริงหรือ
คุณอาจมี Firewall, Endpoint Security (ระบบป้องกันที่ติดตั้งบนตัวอุปกรณ์ปลายทาง เช่น มือถือหรือโน้ตบุ๊ก) และการยืนยันตัวตนหลายชั้นแล้ว แต่คุณรู้หรือไม่ว่า วันนี้ข้อมูลบริษัทกำลังอยู่บนอุปกรณ์กี่เครื่อง และองค์กรของคุณยังควบคุมอุปกรณ์เหล่านั้นได้จริงหรือไม่
ในบทความก่อนหน้า (Identity Under Attack: เมื่อ MFA แบบเดิมไม่พอ) เราพูดถึงการป้องกัน “ตัวตนของผู้ใช้งาน” จากการขโมยรหัสผ่าน การหลอกให้กดยืนยันตัวตน และการยึด Session (สิทธิ์การใช้งานที่ระบบออกให้หลัง login สำเร็จ) หลังเข้าสู่ระบบสำเร็จ
แม้บัญชีผู้ใช้จะปลอดภัยขึ้น แต่คำถามถัดมาคือ อุปกรณ์ที่ใช้เข้าถึงข้อมูลขององค์กรปลอดภัยจริงหรือไม่? เพราะตัวตนผู้ใช้อาจปลอดภัยขึ้น แต่หากอุปกรณ์ที่เข้าถึงข้อมูลพวกนั้นยังตกอยู่นอกการควบคุม ข้อมูลก็ยังมีโอกาสรั่วไหลอยู่ดี
เมื่อไม่รู้ว่าข้อมูลอยู่ที่ไหน ก็ยากที่จะป้องกัน และเมื่อควบคุมอุปกรณ์ไม่ได้ การมี Firewall, Antivirus หรือการยืนยันตัวตนหลายชั้นเพียงอย่างเดียวก็อาจยังไม่พอ
ข้อมูลบริษัทไม่ได้อยู่แค่ใน Server หรือ Cloud
ข้อมูลสำคัญอาจอยู่ในมือถือส่วนตัวของพนักงาน โน้ตบุ๊กที่ใช้ทำงานจากบ้าน แท็บเล็ตภาคสนาม อุปกรณ์คลังสินค้า เครื่องสแกนบาร์โค้ด และอุปกรณ์ Rugged (อุปกรณ์ที่ออกแบบเพื่อทนทานสภาพแวดล้อมที่รุนแรง เช่น คลังสินค้าหรืองานภาคสนาม) ที่กระจายอยู่ทั่วองค์กร
ทุกอุปกรณ์ (endpoint จุดปลายทางใด ๆ ก็ตามที่เชื่อมต่อกับระบบขององค์กร) ที่เชื่อมต่อกับอีเมล ไฟล์ลูกค้า หรือแอพพลิเคชันภายใน คืออีกหนึ่งจุดที่ข้อมูลอาจหลุดออกไปได้ หากองค์กรไม่มีทั้งการมองเห็นและการควบคุมที่เพียงพอ
พนักงานลาออกได้ แต่ข้อมูลบริษัทไม่ควรออกไปกับเขา
ข้อมูลรั่วไหลไม่จำเป็นต้องเริ่มจากแฮกเกอร์เสมอไป หลายเหตุการณ์เกิดจากเรื่องใกล้ตัวที่ทีมไอทีรับมือไม่ทัน เช่น
- พนักงานลาออก แต่ข้อมูลลูกค้ายังอยู่ในมือถือหรือโน้ตบุ๊กส่วนตัว
- มือถือหายหรืออุปกรณ์ถูกขโมยระหว่างเดินทาง
- อุปกรณ์ไม่ได้อัปเดตแพตช์และยังเชื่อมต่อกับระบบสำคัญ
- มีการติดตั้งแอปที่ไม่ได้รับอนุญาต หรือดาวน์โหลดไฟล์ออกไปเก็บในเครื่อง
- ทีมไอทีไม่สามารถลบเฉพาะข้อมูลองค์กรจากระยะไกลได้ทันเวลา
(สอดคล้องกับข้อมูลอุตสาหกรรม: ประมาณ 48% ขององค์กรเคยเจอ data breach ที่เกี่ยวข้องกับอุปกรณ์ส่วนตัวที่ไม่มีการควบคุม โดย Cimcor, BYOD Security Risks)
ผ่านการยืนยันตัวตนแล้ว ไม่ได้แปลว่าอุปกรณ์ปลอดภัย
เทคโนโลยีการยืนยันตัวตนช่วยลดโอกาสที่บัญชีจะถูกสวมรอย แต่หลังจากเข้าสู่ระบบสำเร็จ องค์กรยังต้องตรวจสอบว่าอุปกรณ์นั้นปลอดภัยและเป็นไปตามนโยบายหรือไม่
หากเครื่องติดมัลแวร์ ถูกดัดแปลงระบบ (เช่น root/jailbreak การปลดล็อกข้อจำกัดของผู้ผลิตเพื่อเข้าถึงระบบส่วนลึกของเครื่อง ซึ่งเปิดช่องโหวให้มัลแวร์เข้ามาง่ายขึ้น), ไม่ได้รับการอัปเดต หรืออยู่นอกการควบคุม ข้อมูลสำคัญก็ยังรั่วไหลได้ แม้ผู้ใช้จะผ่านการยืนยันตัวตนอย่างถูกต้องแล้วก็ตาม
อุปกรณ์ที่มองไม่เห็น คือความเสี่ยงที่ควบคุมไม่ได้
ยิ่งองค์กรสนับสนุน Hybrid Work, Remote Work, BYOD (Bring Your Own Device นโยบายให้พนักงานนำอุปกรณ์ส่วนตัวมาใช้ทำงาน), งานภาคสนาม คลังสินค้า โลจิสติกส์ และร้านค้าสาขา จำนวนอุปกรณ์และแพลตฟอร์มที่ทีมไอทีต้องดูแลก็ยิ่งเพิ่มขึ้น
โจทย์จึงไม่ใช่แค่ “มีระบบจัดการอุปกรณ์หรือยัง” แต่คือองค์กรสามารถมองเห็นสถานะ บังคับใช้นโยบาย อัปเดต และตอบสนองต่อเหตุผิดปกติจากศูนย์กลางเดียวได้จริงหรือไม่
เมื่อวิธีเดิมไม่พอ SOTI MobiControl ช่วยปิดช่องว่างได้อย่างไร
SOTI MobiControl (SOTI ข้อมูลผลิตภัณฑ์) เป็นแพลตฟอร์ม Enterprise Mobility Management (EMM ระบบกลางสำหรับมองเห็น ควบคุม และดูแลอุปกรณ์พกพาขององค์กรทั้งหมดจากจุดเดียว) ที่ช่วยให้องค์กรมองเห็น ควบคุม และดูแลอุปกรณ์ตลอดวงจรชีวิต ตั้งแต่การลงทะเบียน ตั้งค่า ใช้งาน อัปเดต ไปจนถึงปลดระวาง ครอบคลุม Windows, Android, iOS, macOS, อุปกรณ์ Linux-based IoT (อุปกรณ์ IoT ที่รันบนระบบปฏิบัติการ Linux เช่น เครื่องสแกนหรือเซ็นเซอร์) และ Rugged Devices ที่ใช้ในงานเฉพาะทาง
• รองรับทุกแพลตฟอร์มจากศูนย์กลางเดียว
บริหาร Windows, Android, iOS, macOS, Linux-based IoT และ Rugged Devices ผ่านคอนโซลเดียว ลดความซับซ้อนของทีมไอที
• รองรับ BYOD โดยแยกเรื่องงานกับเรื่องส่วนตัว
ใช้ Android Enterprise Work Profile (ฟีเจอร์ของ Android ที่แยกพื้นที่ข้อมูลงานออกจากข้อมูลส่วนตัวในเครื่องเดียวกัน) แยกพื้นที่ข้อมูลองค์กรออกจากข้อมูลส่วนตัวอย่างชัดเจน รองรับรูปแบบ BYOD, COBO, CYOD และ COPE (โมเดลกรรมสิทธิ์อุปกรณ์ที่ต่างกัน เช่น BYOD = พนักงานนำเครื่องตัวเองมาใช้, COPE = บริษัทซื้อเครื่องแต่ให้พนักงานใช้ส่วนตัวได้ด้วย)
• ลงทะเบียนอุปกรณ์ได้รวดเร็ว
รองรับ Apple DEP (ระบบลงทะเบียนอัตโนมัติของ Apple), Android Zero-Touch, Samsung KME และ Windows Autopilot (ระบบที่ให้เครื่องใหม่ตั้งค่านโยบายองค์กรเองโดยไม่ต้องตั้งค่าด้วยมือ) และ Zebra StageNow ช่วยลดขั้นตอนการเตรียมอุปกรณ์จำนวนมาก
• จำกัดการใช้งานเฉพาะงานที่จำเป็น
Kiosk และ Lockdown Mode (โหมดที่ล็อกอุปกรณ์ให้ใช้งานได้เฉพาะแอปที่กำหนด) ช่วยให้อุปกรณ์ใช้เฉพาะแอปที่กำหนด ลดความเสี่ยงจากแอปที่ไม่ได้รับอนุญาต
• ตอบสนองเมื่ออุปกรณ์หายหรือพนักงานออก
ทีมไอทีสามารถดำเนินการกับข้อมูลองค์กรจากระยะไกลตามนโยบายที่กำหนด
• รองรับอุปกรณ์ Rugged เฉพาะทาง
ดูแลอุปกรณ์ Zebra และอุปกรณ์ภาคสนาม พร้อมรองรับการจัดการอัปเดตสำหรับอุปกรณ์ที่ใช้งานในคลังสินค้า โลจิสติกส์ ร้านค้า และหน้างาน
จุดเด่นเพิ่มเติมที่ตอบโจทย์การใช้งานจริง
• SOTI XTreme Technology
ช่วยเพิ่มประสิทธิภาพการส่งแอปและข้อมูลไปยังอุปกรณ์ในสาขา คลังสินค้า หรือพื้นที่ที่แบนด์วิดท์จำกัด โดย SOTI ระบุว่าสามารถลดเวลาการกระจายข้อมูลและแอปไปยังอุปกรณ์ Android จำนวนมากได้สูงสุด 60%
• Geofencing
ใช้ตำแหน่งของอุปกรณ์เป็นเงื่อนไขในการติดตามและกำหนดนโยบายให้เหมาะกับพื้นที่ปฏิบัติงาน
• Secure Content และ Web Access
ใช้ SOTI Hub และ SOTI Surf (แอปจัดการไฟล์และเบราว์เซอร์เฉพาะทางของ SOTI) เพื่อช่วยควบคุมการเข้าถึงไฟล์และเว็บไซต์ขององค์กร ลดความเสี่ยงจากข้อมูลรั่วไหล
Aware ช่วยให้องค์กรเริ่มต้นได้อย่างเหมาะสม
การนำระบบบริหารอุปกรณ์มาใช้ต้องสอดคล้องกับประเภทอุปกรณ์ รูปแบบการทำงาน และนโยบายข้อมูลขององค์กร Aware พร้อมสนับสนุนตั้งแต่การประเมินไปจนถึงการใช้งานจริง
- ประเมินความเสี่ยงอุปกรณ์ปลายทาง – สำรวจอุปกรณ์ที่ยังไม่ถูกควบคุม ขึ้นทะเบียน หรือบังคับใช้นโยบาย
- วางนโยบาย BYOD และ COPE – กำหนดขอบเขตการเข้าถึงข้อมูลองค์กรให้เหมาะกับอุปกรณ์แต่ละประเภท
- ติดตั้งและดูแลระบบ SOTI – สนับสนุนการ Deploy การตั้งค่านโยบาย และการดูแลหลังเริ่มใช้งาน
ก่อนจะสายเกินไป ลองตอบ 4 คำถามนี้
- วันนี้มีอุปกรณ์กี่เครื่องที่เข้าถึงข้อมูลบริษัทได้?
- อุปกรณ์เหล่านั้นผ่านนโยบายความปลอดภัยและได้รับการอัปเดตแล้วหรือไม่?
- หากพนักงานลาออกวันนี้ องค์กรสามารถนำข้อมูลงานออกจากเครื่องได้หรือไม่?
- หากมือถือหรืออุปกรณ์ภาคสนามหาย ทีมไอทีสามารถควบคุมความเสียหายจากระยะไกลได้ทันทีหรือไม่?
หากคำตอบของข้อใดข้อหนึ่งคือ “ไม่แน่ใจ” นั่นอาจเป็นสัญญาณว่าองค์กรควรทบทวนการบริหาร Endpoint และ Enterprise Devices ก่อนที่เหตุการณ์จริงจะเป็นผู้ให้คำตอบ
เรียบเรียง: Matana Wiboonyasake
มาร่วมค้นหาคำตอบในงาน Stronger Security for the Modern Enterprise
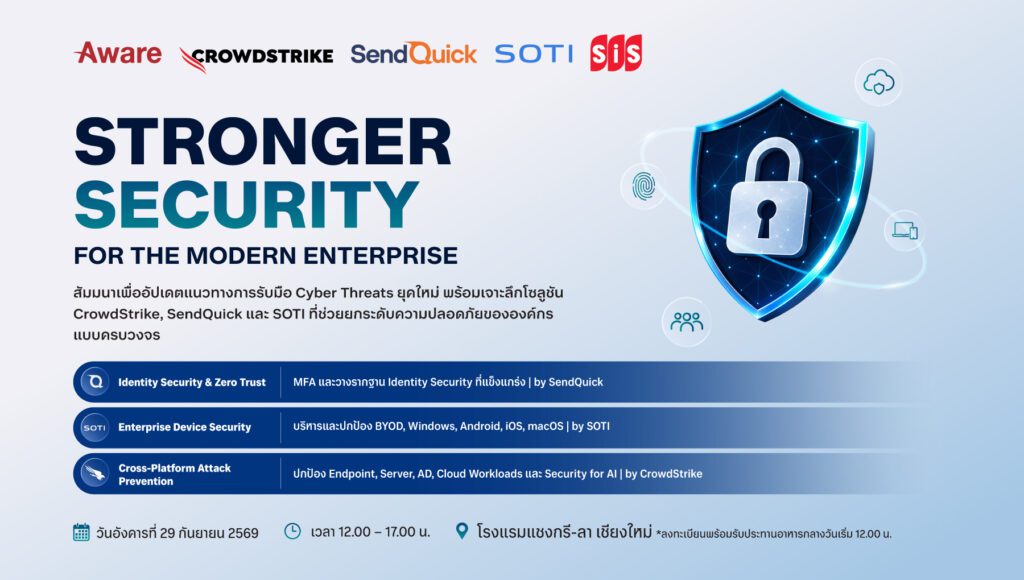
พบกับแนวทางด้าน Identity Security, การยืนยันตัวตนยุคใหม่, Endpoint & Device Management ด้วย SOTI รวมถึงการป้องกัน Endpoint, Server และ Cloud
“Stronger Security for the Modern Enterprise”
วันที่: 29 กันยายน 2569
เวลา: 12.00 – 17.00 น.
สถานที่: โรงแรมแชงกรีลา เชียงใหม่
สนใจเข้าร่วมงานติดต่อลงทะเบียน แจ้งชื่อ+เบอร์ติดต่อได้ที่อีเมล info@aware.co.th
*เนื่องจากที่นั่งมีจำนวนจำกัด บริษัทขอสงวนสิทธิ์ให้ผู้ที่ได้รับยืนยันสิทธิ์จากทีมงานเท่านั้น
มาดูกันว่าวิธีป้องกันแบบ Passwordless เหมาะกับระบบและระดับความเสี่ยงขององค์กรคุณแค่ไหน สนใจเข้าร่วมงานหรืออยากคุยก่อน ทักมาที่ info@aware.co.th ได้เลยค่ะ