Table of Contents
เมื่อประตูไม่ได้ถูกพัง แต่ผู้โจมตีกลับเดินเข้ามาด้วยตัวตนของคุณ
รหัสผ่านที่ซับซ้อน หรือระบบ MFA (Multi-Factor Authentication การยืนยันตัวตนที่ต้องใช้มากกว่าหนึ่งปัจจัย เช่น รหัสผ่าน + รหัสจากมือถือ) และ OTP (One-Time Password รหัสผ่านที่ใช้ได้ครั้งเดียวแล้วหมดอายุ) ที่องค์กรมีอยู่ อาจช่วยหยุดการโจมตีแบบเดิมได้ แต่วันนี้ผู้โจมตีไม่ได้พยายามแค่เจาะผ่านทางประตู แต่พวกมันสร้างหน้าปลอม (phishing page ที่เลียนแบบหน้า login จริงจนแยกไม่ออก) เพื่อเข้าสู่ระบบ หลอกให้ผู้ใช้กดอนุมัติคำขอ MFA ซ้ำ ๆ (เทคนิคที่เรียกว่า “MFA fatigue” หรือ “push bombing” ส่งคำขออนุมัติรัว ๆ จนผู้ใช้เผลอกดยอมรับเพราะเหนื่อยหรือรำคาญ) หรือขโมย session (session token คือ “กุญแจชั่วคราว” ที่ระบบออกให้หลังยืนยันตัวตนสำเร็จ เพื่อไม่ต้อง login ซ้ำทุกครั้ง ถ้าใครขโมยกุญแจนี้ไปได้ก็เข้าระบบได้โดยไม่ต้องผ่าน MFA อีกรอบ) ที่ผ่านการยืนยันตัวตนแล้ว เห็นไหมว่า เมื่อระบบมองเห็นผู้บุกรุกเป็น “ผู้ใช้ที่ถูกต้อง” การเข้าถึงอีเมล ข้อมูลสำคัญ ระบบภายใน และสิทธิ์ระดับสูงก็อาจเกิดขึ้นโดยไม่มีสัญญาณเตือนที่ชัดเจน สิ่งที่องค์กรมีอยู่จึงอาจยังไม่พอ หากไม่ได้ออกแบบให้รับมือกับภัยที่มุ่งโจมตี Identity (การยืนยันและจัดการตัวตนของผู้ใช้ในระบบ) โดยตรง
(รูปแบบการโจมตีนี้ตรงกับที่งานวิจัยด้าน cybersecurity เรียกว่า “MFA bypass attack” Adaptive Security, 2026)
สัญญาณอันตราย: ระบบอาจถูกเข้าถึงโดยบัญชีที่ดูเหมือนถูกต้อง
ลองนึกถึงเหตุการณ์เหล่านี้: พนักงานได้รับหน้าเข้าสู่ระบบปลอม ที่เหมือนของจริง และกรอกรหัสผ่านลงไป ผู้ใช้ได้รับ push notification (การแจ้งเตือนบนมือถือที่ขอให้กดอนุมัติการ login) ซ้ำ ๆ จนเผลอกดจอนุมัติ หรือผู้โจมตีขโมย session token หลังจากผ่าน MFA แล้ว ในมุมของระบบ เหตุการณ์เหล่านี้อาจดูคล้ายการเข้าสู่ระบบตามปกติ แต่เบื้องหลังอาจเป็นการ ยึดตัวตนไปใช้ เข้าถึงอีเมล ข้อมูล และระบบสำคัญขององค์กร
จุดอ่อนจึงไม่ได้อยู่ที่รหัสผ่านเพียงอย่างเดียว แต่รวมถึงวิธีการยืนยันตัวตน พฤติกรรมของผู้ใช้ อุปกรณ์ที่ใช้ และ session หลังล็อกอิน หากองค์กรตรวจสอบเพียงว่า “ผ่าน MFA แล้วหรือยัง” โดยไม่พิจารณา ความเสี่ยงรอบด้าน ผู้โจมตีอาจข้ามแนวป้องกันโดยไม่ต้องทำลายระบบรักษาความปลอดภัยโดยตรง
มี MFA แล้ว ยังไม่ใช่จุดสิ้นสุดของการป้องกัน
MFA ยังคงเป็นพื้นฐานสำคัญ เพราะช่วยลดความเสี่ยงจากรหัสผ่านที่ถูกขโมยหรือใช้ซ้ำ แต่ MFA แต่ละวิธีให้ระดับการป้องกันไม่เท่ากัน และบางวิธีสามารถถูกหลอกหรือหลีกเลี่ยงได้ เช่น SMS OTP ที่เสี่ยงต่อการถูกสวมสิทธิ์หมายเลขโทรศัพท์ (SIM swap — กลเมที่ผู้โจมตีหลอกค่ายมือถือให้โอนเบอร์โทรศัพท์ของเหยื่อมมายังซิมของตัวเอง เพื่อดักรับ SMS OTP แทน), การกดอนุมัติผ่าน push notification โดยไม่ได้ตรวจสอบ หรือการขโมย session ที่ผ่านการยืนยันตัวตนแล้ว
(CISA หน่วยงานด้าน cybersecurity ของสหรัญฯ จัด SMS OTP และ push notification ที่ไม่มี number matching ไว้ในกลุ่มที่ “ไม่ต้านทาน phishing” CISA, Implementing Phishing-Resistant MFA)
สิ่งที่องค์กรควรทบทวน
- บัญชีสิทธิ์สูงและการเข้าถึงจากระยะไกล ได้รับการป้องกันเพียงพอหรือไม่
- วิธี MFA ที่ใช้อยู่ ต้านทาน phishing ได้หรือไม่
- ระบบเดิมรองรับการยกระดับไปสู่ FIDO2 (มาตรฐานการยืนยันตัวตนแบบไร้รหัสผ่าน ที่ต้านทาน phishing ได้ในระดับ cryptographic), Passkey (กุญแจดิจิทัลที่ผูกกับอุปกรณ์ของผู้ใช้ แทนที่รหัสผ่าน ใช้ร่วมกับ biometric หรือ PIN ของเครื่อง) หรือ hardware token (อุปกรณ์ทางกายภาพ เช่น YubiKey ที่เสียบหรือแตะเพื่อยืนยันตัวตน) หรือไม่
- องค์กรมีแนวทางรับมือเมื่อพบคำขอเข้าสู่ระบบที่ผิดปกติหรือไม่
แนวทางยกระดับ
- เลือกใช้วิธีที่ต้านทาน phishing มากขึ้น เช่น FIDO2, Passkey หรือ hardware token ควบคู่กับการกำหนดสิทธิ์อย่างเหมาะสม
- การเฝ้าระวังเหตุการณ์ผิดปกติ และการให้ความรู้ผู้ใช้
- เพื่อให้ MFA เป็นส่วนหนึ่งของการป้องกันแบบหลายชั้น ไม่ใช่เพียงขั้นตอนที่ทำให้ครบตามข้อกำหนด
ยกระดับ MFA ขั้นต่อไปให้เหนือชั้นได้ง่าย ๆ ด้วย SendQuick Conexa
เมื่อองค์กรเห็นแล้วว่า MFA แบบเดิมอาจยังมีช่องว่าง ขั้นต่อไปคือการเลือกวิธียืนยันตัวตน ที่เหมาะกับระดับความเสี่ยง โดยระบบที่เรายากแนะนำ คือ SendQuick Conexa (SendQuick) ช่วยให้องค์กรเพิ่มทางเลือกด้าน MFA และ Passwordless Authentication (การยืนยันตัวตนโดยไม่ต้องใช้รหัสผ่านเลย ใช้ปัจจัยอื่นแทน เช่น biometric หรือ hardware key) โดยไม่จำเป็นต้องพึ่งวิธีเดียว:
• FIDO2 & Passkey
รองรับ FIDO2 ผ่านฮาร์ดแวร์โทเคนที่ผ่านการรับรอง (เช่น YubiKey) และ Passkey บน Android/Apple สำหรับการยืนยันตัวตนแบบไร้รหัสผ่าน
• Biometrics & Push Authentication
ยืนยันตัวตนด้วยไบโอเมตริกซ์ (biometrics การยืนยันตัวตนด้วยลักษณะทางกายภาพ เช่น ลายนิ้วมือ ใบหน้า) หรือกดอนุมัติผ่านแอปมือถือ SendQuick แบบ push notification
• Digital ID Login
รองรับการเข้าสู่ระบบผ่านบริการ Digital ID (ระบบยืนยันตัวตนดิจิทัลระดับประเทศ เช่น Singpass ของสิงคโปร์) เพื่อเสริมความสะดวกควบคู่ความปลอดภัย
• RADIUS / SAML identity provider
รองรับระบบองค์กรที่มีอยู่โดยเชื่อมต่อผ่าน RADIUS (โปรโตคอลมาตรฐานสำหรับการยืนยันตัวตนแบบรวมศูนย์ที่องค์กรส่วนใหญ่ใช้กัน) และ SAML identity provider (มาตรฐานสำหรับ single sign-on ที่ให้ระบบต่างๆ เชื่อมต่อกับผู้ให้บริการยืนยันตัวตนเดียวกันได้) ทำให้ integrate เข้ากับระบบเดิมขององค์กรได้ไม่ยุ่งยาก
SendQuick ได้รับการรับรองมาตรฐาน
SendQuick ได้รับการรับรอง HIPAA Compliance (มาตรฐานคุ้มครองข้อมูลสุขภาพของสหรัฐฯ ที่มักใช้อ้างอิงระดับความปลอดภัยของระบบ) จาก Compliancy Group เมื่อปี 2023 (SendQuick, 2023) ครอบคลุมโซลูชัน MFA และ secure remote access — ส่วนมาตรฐานสากลอื่นๆ ที่องค์กรต้องปฏิบัติตาม แนะนำให้ตรวจสอบรายละเอียดกับทีม Aware ก่อนอ้างอิงในสัญญาหรือเอกสารข้อกำหนด
Aware ทำงานร่วมกับองค์กรในหลายอุตสาหกรรม เราพบว่า หลายองค์กรมองว่า MFA เป็นเพียง checklist ที่ต้องมี มากกว่าจะเป็นแนวป้องกันที่ต้องดูแลต่อเนื่อง พอผ่าน audit ไปแล้วก็ไม่มีใครไปดูอีกว่าวิธี MFA ที่เลือกไว้ตั้งแต่ 3-4 ปีก่อนยังทันภัยคุกคามปัจจุบันหรือเปล่า
อีกจุดที่มักถูกมองข้ามคือการเปลี่ยนไปใช้ Passwordless ไม่จำเป็นต้องทำทั้งองค์กรพร้อมกัน องค์กรที่ประสบความสำเร็จส่วนใหญ่เริ่มจากกลุ่มบัญชีสิทธิ์สูงและกลุ่มที่ทำงาน remote ก่อน เพราะเป็นจุดที่ความเสี่ยงสูงสุดและเห็นผลลัพธ์ได้เร็วที่สุด
เรียบเรียง: Matana Wiboonyasake
ภัยคุกคามเปลี่ยนไปแล้ว แนวทางยืนยันตัวตนขององค์กรก็ต้องก้าวให้ทัน
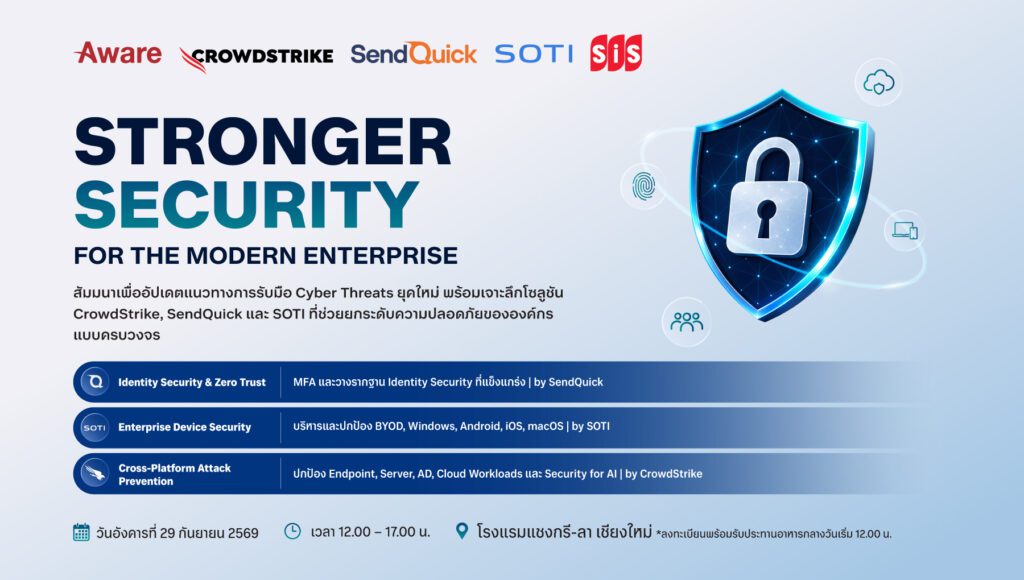
วันนี้เรามีแนวทางใหม่ลดช่องว่างจากรหัสผ่านและ MFA แบบเดิม ตั้งแต่ FIDO2, Passkey, Hardware Token, Biometrics ไปจนถึง Passwordless Authentication โดย SendQuick Conexa ได้รวบรวมทางเลือกเหล่านี้ไว้เพื่อช่วยให้องค์กรยกระดับการป้องกัน Identity และการเข้าถึงระบบจากระยะไกลให้เหมาะกับความเสี่ยงมากขึ้น
- แต่ละวิธีป้องกันต่างกันอย่างไร วิธีใดเหมาะกับผู้ใช้งาน ระบบเดิม และระดับความเสี่ยงขององค์กร?
- มาร่วมดูการทำงานและแนวทางนำไปใช้จริงในงาน
“Stronger Security for the Modern Enterprise”
วันที่: 29 กันยายน 2569
เวลา: 12.00 – 17.00 น.
สถานที่: โรงแรมแชงกรีลา เชียงใหม่
สนใจเข้าร่วมงานติดต่อลงทะเบียน แจ้งชื่อ+เบอร์ติดต่อได้ที่อีเมล info@aware.co.th
*เนื่องจากที่นั่งมีจำนวนจำกัด บริษัทขอสงวนสิทธิ์ให้ผู้ที่ได้รับยืนยันสิทธิ์จากทีมงานเท่านั้น
มาดูกันว่าวิธีป้องกันแบบ Passwordless เหมาะกับระบบและระดับความเสี่ยงขององค์กรคุณแค่ไหน สนใจเข้าร่วมงานหรืออยากคุยก่อน ทักมาที่ info@aware.co.th ได้เลยค่ะ