Table of Contents
MFA Bypass คือการที่ผู้โจมตีหลบเลี่ยงระบบยืนยันตัวตนแบบ Multi-Factor Authentication (MFA) โดยไม่ต้องเจาะระบบตรงๆ เช่น หลอกให้กดอนุมัติ push notification ซ้ำๆ หรือขโมย session ที่ยืนยันตัวตนแล้วไปใช้ต่อ ปัญหานี้ร้ายแรงเพราะระบบจะมองผู้บุกรุกเป็น “ผู้ใช้ที่ถูกต้อง” ทำให้เข้าถึงอีเมล ข้อมูล และระบบสำคัญได้โดยไม่มีสัญญาณเตือน ทางออกที่องค์กรทั่วโลกกำลังเปลี่ยนไปใช้คือ Passwordless Authentication อย่าง FIDO2 และ Passkey ซึ่งต้านทาน phishing ได้ดีกว่า MFA แบบเดิมมาก
พนักงานทำทุกอย่างถูกต้อง แต่ผู้บุกรุกก็เข้ามาได้
พนักงานฝ่ายบัญชีเปิดอีเมลตอนเช้า เจอหน้า Login ของระบบ ERP ที่หน้าตาเหมือนของจริงทุกอย่าง กรอก username password ตามปกติ กด MFA approve บนมือถือเพราะคิดว่าเป็นการ login ของตัวเอง ทั้งหมดนี้ใช้เวลาไม่ถึง 30 วินาที และไม่มี alert อะไรขึ้นมาเลย เพราะในสายตาของระบบ นี่คือ “ผู้ใช้ที่ผ่านการยืนยันตัวตนแล้ว” ไม่ใช่ผู้บุกรุก
นี่คือความน่ากลัวของภัยคุกคามด้าน Identity ยุคใหม่ ผู้โจมตีไม่ต้องพังประตู แต่เดินเข้ามาด้วยตัวตนของพนักงานในองค์กรเองได้เลย
ทำไมเรื่องนี้ถึงกระทบธุรกิจจริง ไม่ใช่แค่ปัญหา IT
ปัญหานี้ไม่ใช่แค่เรื่องเทคนิคของทีม IT อีกต่อไป เพราะทันทีที่ผู้โจมตี “ยึดตัวตน” ของพนักงานคนหนึ่งได้สำเร็จ สิ่งที่ตามมาไม่ใช่แค่การเข้าถึงอีเมลเครื่องเดียว แต่คือ single point of entry ไปสู่ระบบ ERP ไฟล์แชร์ และแม้แต่สิทธิ์ admin ที่พนักงานคนนั้นถืออยู่ ยิ่งเป็นบัญชีผู้ใช้ที่มีสิทธิ์การเข้าถึงระบบมากกว่าผู้ใช้ทั่วไป เช่น บัญชี Admin, IT Support, รวมถึงผู้บริหารที่เข้าถึงข้อมูลลับ/ระบบ core ได้ หรือสามารถเข้าถึงระบบจากระยะไกล (remote access) ความเสียหายก็ยิ่งขยายไวขึ้นเป็นเงาตามตัว
จากประสบการณ์ที่ Aware เห็นในหลายองค์กร จุดที่ทำให้ทีม Security กังวลที่สุดไม่ใช่ตอนที่เจอการโจมตี แต่คือตอนที่พบว่า log การเข้าสู่ระบบนั้น “ถูกต้องตามขั้นตอน” ทุกอย่าง ผ่าน password ผ่าน MFA เรียบร้อย เพราะผู้โจมตีไม่ได้แฮกระบบ แต่หลอกคนให้ยืนยันตัวตนให้เอง
นี่คือเหตุผลที่องค์กรที่คิดว่า “มี MFA แล้วก็ปลอดภัย” อาจกำลังประเมินความเสี่ยงผิดจุด เพราะ MFA แบบเดิมถูกออกแบบมาเพื่อกันการขโมยรหัสผ่าน ไม่ใช่กันการหลอกให้อนุมัติ หรือการขโมย session หลัง login สำเร็จ ซึ่งเป็นรูปแบบการโจมตีที่กำลังเพิ่มขึ้นเรื่อยๆ ในองค์กรไทยที่เปิดให้พนักงาน remote access หรือใช้ SaaS จำนวนมาก
MFA ถูก Bypass ได้อย่างไร โดยที่ไม่ต้องแฮกรหัสผ่านเลย?
3 รูปแบบที่พบบ่อยที่สุด:
- Phishing หน้า Login ปลอม (Adversary-in-the-Middle): ผู้โจมตีสร้างหน้าเว็บปลอมที่หน้าตาเหมือนของจริง 100% ทันทีที่พนักงานกรอก password และ MFA code ผู้โจมตีจะดักข้อมูลนั้นไปใช้ login ของจริงแบบ real-time
- MFA Fatigue / Push Bombing: ผู้โจมตีที่มี password อยู่แล้ว (จากการรั่วไหลครั้งก่อน) จะส่ง push notification ขออนุมัติ MFA ไปที่มือถือเหยื่อซ้ำๆ จนกว่าเหยื่อจะเผลอกด “อนุมัติ” เพราะรำคาญหรือคิดว่าเป็นระบบตัวเองค้าง
- Session Hijacking: หลังพนักงาน login และผ่าน MFA เรียบร้อยแล้ว ระบบจะสร้าง session token ไว้ให้ใช้งานต่อโดยไม่ต้อง login ใหม่ทุกครั้ง ผู้โจมตีที่ขโมย token นี้ไปได้ (เช่น จากมัลแวร์บนเครื่อง) จะเข้าระบบได้ทันทีโดยไม่ต้องผ่าน MFA เลยด้วยซ้ำ
MFA แต่ละแบบ ป้องกัน Phishing ได้ต่างกันแค่ไหน?
MFA แต่ละแบบไม่ได้ป้องกันได้เหมือนกันทั้งหมด:
- SMS OTP (One-Time Password รหัสผ่านใช้ครั้งเดียวที่ส่งทาง SMS) เสี่ยงต่อ SIM Swap คือ ผู้โจมตีสวมสิทธิ์เบอร์โทรศัพท์เหยื่อแล้วรับ OTP แทน
- Push notification approval เสี่ยงต่อ fatigue attack ตามที่อธิบายไปข้างบน เพราะอาศัยการเข้าระบบมาผ่าน “ความระมัดระวังของเจ้าของบัญชี” ซึ่งถือเป็นแนวป้องกันสุดท้าย
- FIDO2, Passkey, Hardware Token (เช่น YubiKey) ป้องกันได้ดีกว่ามาก เพราะใช้กลไก cryptographic key ที่ผูกกับอุปกรณ์จริงและตรวจสอบ domain ของเว็บที่ login ด้วย แม้พนักงานจะกรอกข้อมูลบนหน้าเว็บปลอม ระบบจะไม่ยืนยันตัวตนให้เพราะ domain ไม่ตรงกับที่ key ผูกไว้
Passwordless Authentication คืออะไร ต่างจาก MFA แบบเดิมยังไง?
Passwordless Authentication คือการยืนยันตัวตนที่ไม่ใช้รหัสผ่านเป็นปัจจัยหลักอีกต่อไป แต่ใช้สิ่งที่ผู้ใช้ “มี” (device หรือ hardware token) ร่วมกับ biometrics (ลายนิ้วมือ/ใบหน้า) แทน ทำให้ตัด attack surface ที่มาจากการขโมยรหัสผ่านออกไปทั้งหมดตั้งแต่ต้นทาง
สิ่งที่หลายองค์กรกังวลคือ “ถ้าไม่ใช้ password แล้วจะต่อกับระบบเดิมได้ไหม” คำตอบคือได้ เพราะโซลูชันในกลุ่มนี้ส่วนใหญ่เชื่อมต่อผ่าน RADIUS (protocol มาตรฐานสำหรับตรวจสอบสิทธิ์การเข้าถึงเครือข่าย) และ SAML identity provider หรือ IdP (ระบบกลางที่ยืนยันตัวตนครั้งเดียวแล้วใช้ได้กับหลายระบบ คล้าย Single Sign-On) ซึ่งองค์กรส่วนใหญ่มีอยู่แล้ว จึงไม่ต้องรื้อระบบเดิมทั้งหมด
ก่อนตัดสินใจอัปเกรด องค์กรควรทบทวน 4 คำถามนี้ก่อน:
- บัญชีสิทธิ์สูงและการเข้าถึงจากระยะไกลได้รับการป้องกันเพียงพอหรือไม่
- วิธี MFA ที่ใช้อยู่ต้านทาน phishing ได้หรือไม่
- ระบบเดิมรองรับการยกระดับไปสู่ FIDO2, Passkey หรือ hardware token ได้หรือไม่
- องค์กรมีแนวทางรับมือเมื่อพบคำขอ login ที่ผิดปกติหรือไม่
Aware ทำงานร่วมกับองค์กรในหลายอุตสาหกรรม เราพบว่า หลายองค์กรมองว่า MFA เป็นเพียง checklist ที่ต้องมี มากกว่าจะเป็นแนวป้องกันที่ต้องดูแลต่อเนื่อง พอผ่าน audit ไปแล้วก็ไม่มีใครไปดูอีกว่าวิธี MFA ที่เลือกไว้ตั้งแต่ 3-4 ปีก่อนยังทันภัยคุกคามปัจจุบันหรือเปล่า
อีกจุดที่มักถูกมองข้ามคือการเปลี่ยนไปใช้ Passwordless ไม่จำเป็นต้องทำทั้งองค์กรพร้อมกัน องค์กรที่ประสบความสำเร็จส่วนใหญ่เริ่มจากกลุ่มบัญชีสิทธิ์สูงและกลุ่มที่ทำงาน remote ก่อน เพราะเป็นจุดที่ความเสี่ยงสูงสุดและเห็นผลลัพธ์ได้เร็วที่สุด
เรียบเรียง: Matana Wiboonyasake
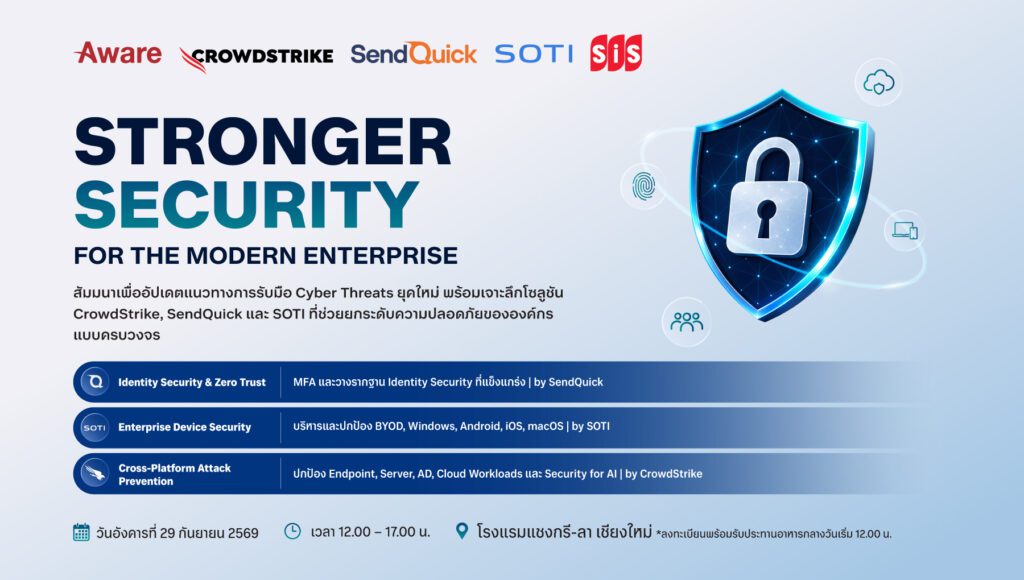
หากองค์กรของคุณยังไม่แน่ใจว่าบัญชีสิทธิ์สูงหรือการเข้าถึงจากระยะไกลได้รับการป้องกันในระดับที่พอดีกับความเสี่ยงยุคนี้หรือยัง ทีม Aware อยากชวนคุยเรื่องนี้แบบละเอียดในงาน “Stronger Security for the Modern Enterprise”
วันที่: 29 กันยายน 2569
เวลา: 12.00 – 17.00 น.
สถานที่: โรงแรมแชงกรีลา เชียงใหม่
สนใจเข้าร่วมงานติดต่อลงทะเบียน แจ้งชื่อ+เบอร์ติดต่อได้ที่อีเมล info@aware.co.th
*เนื่องจากที่นั่งมีจำนวนจำกัด บริษัทขอสงวนสิทธิ์ให้ผู้ที่ได้รับยืนยันสิทธิ์จากทีมงานเท่านั้น
มาดูกันว่าวิธีป้องกันแบบ Passwordless เหมาะกับระบบและระดับความเสี่ยงขององค์กรคุณแค่ไหน สนใจเข้าร่วมงานหรืออยากคุยก่อน ทักมาที่ info@aware.co.th ได้เลยค่ะ
FAQ
A: MFA Bypass คือการหลบเลี่ยงขั้นตอนยืนยันตัวตนโดยไม่ต้องขโมยรหัสผ่านเสมอไป เช่น หลอกให้อนุมัติ push notification หรือขโมย session token หลัง login สำเร็จแล้ว ต่างจากการแฮก password ตรงที่ระบบจะมองว่าผู้บุกรุกคือผู้ใช้ที่ถูกต้อง
A: FIDO2 คือมาตรฐานเทคนิคสำหรับการยืนยันตัวตนแบบไร้รหัสผ่าน ส่วน Passkey คือการนำมาตรฐานนี้ไปใช้งานจริงบนอุปกรณ์ผู้บริโภค เช่น Android และ Apple ทำให้ผู้ใช้ล็อกอินด้วย biometrics ของอุปกรณ์ตัวเองได้โดยไม่ต้องมี hardware token แยก
A: ได้ เพราะโซลูชัน Passwordless ส่วนใหญ่เชื่อมต่อผ่าน RADIUS และ SAML identity provider ซึ่งเป็นมาตรฐานที่ระบบองค์กรส่วนใหญ่รองรับอยู่แล้ว ทำให้ integrate เข้ากับระบบเดิมได้โดยไม่ต้องเปลี่ยนโครงสร้างทั้งหมด
A: เริ่มจาก 4 คำถาม คือ บัญชีสิทธิ์สูงและ remote access ป้องกันพอหรือไม่ MFA ที่ใช้อยู่ต้านทาน phishing ได้หรือไม่ ระบบเดิมรองรับ FIDO2/Passkey ได้หรือไม่ และมีแนวทางรับมือคำขอ login ที่ผิดปกติหรือไม่